La llamada podía llegar con el nombre de un banco o una aerolínea. Al otro lado de la línea, una voz advertía sobre una supuesta operación irregular, una compra pendiente o un problema que debía resolverse de inmediato. El siguiente paso era trasladar la conversación a WhatsApp.
Según la Policía Nacional, ese habría sido el inicio de una ruta utilizada por Los Cripto Casher de Trujillo, una organización investigada por fraude informático y estafa agravada.
Sus integrantes habrían convencido a las víctimas de instalar aplicaciones maliciosas con las que podían acceder remotamente a sus celulares y realizar operaciones bancarias no autorizadas.
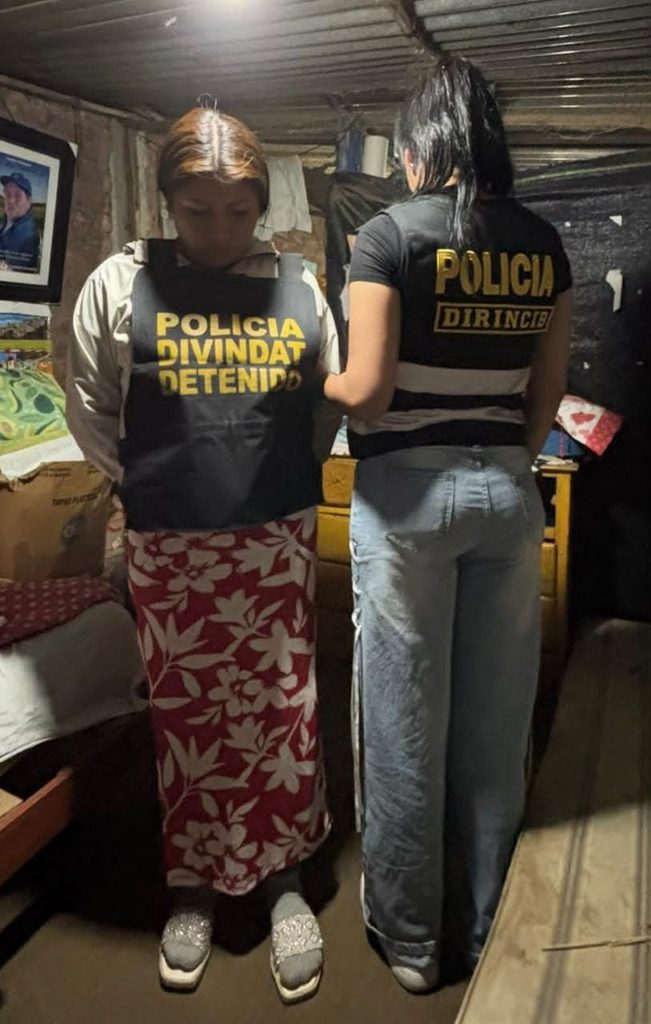
La madrugada del 5 de noviembre de 2026, la Dirección de Investigación de Cibercrimen (DIRINCIB) ejecutó un operativo simultáneo en 16 inmuebles de Trujillo y Lima. La diligencia contó con autorización judicial y participación del Ministerio Público.
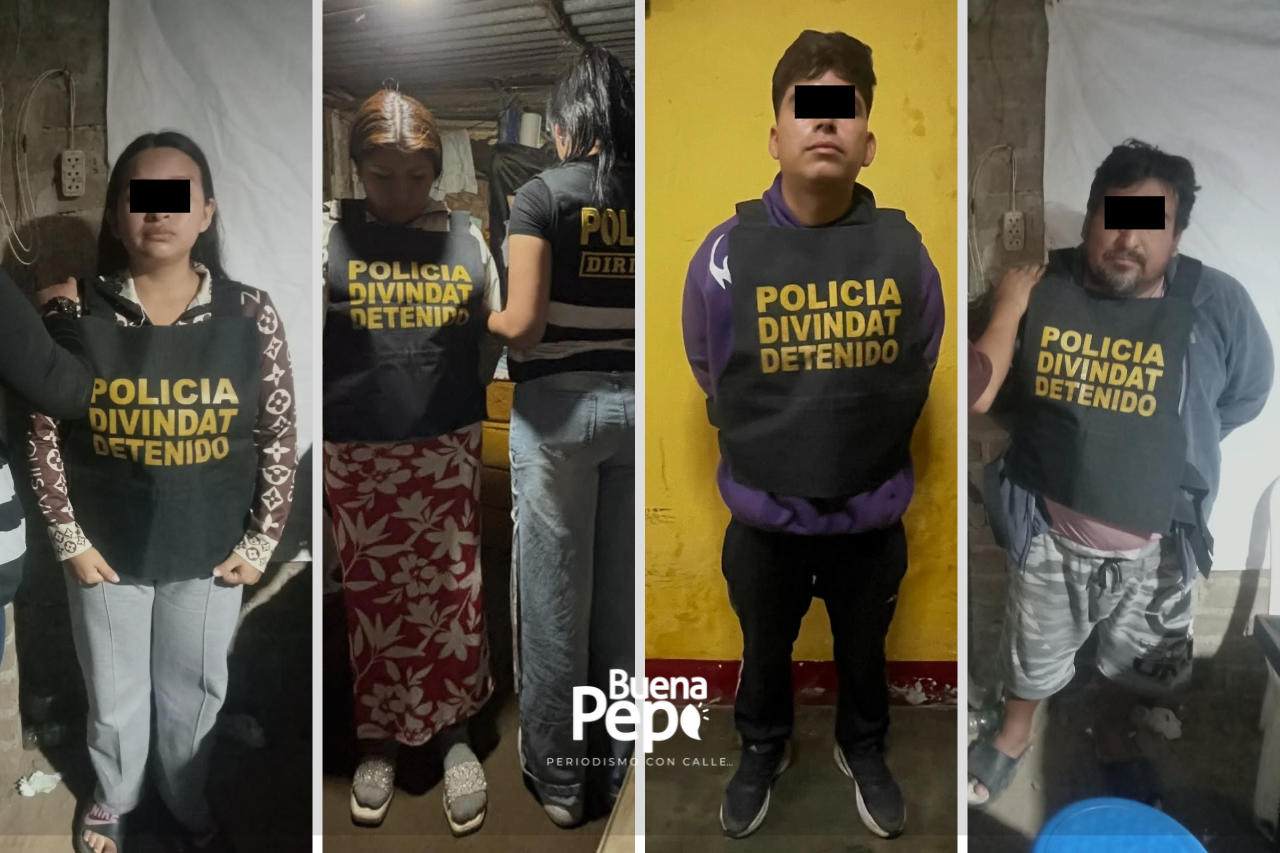
La Policía informó sobre la detención de 22 presuntos integrantes de la banda. Dos investigados permanecen en condición de no habidos.
Trujillo: ¿cómo estafaba por Whatsapp la banda?
La investigación policial sostiene que los implicados utilizaban técnicas de ingeniería social. Esta modalidad no depende necesariamente de vulnerar directamente el sistema de un banco. Busca manipular a la persona para que entregue información, abra un enlace o instale un programa que facilita el acceso a sus dispositivos.
El primer contacto se habría producido mediante llamadas con números enmascarados. Los presuntos integrantes de la organización habrían suplantado a entidades bancarias y aerolíneas para generar confianza y preocupación en sus víctimas.
Después, trasladaban la conversación a WhatsApp. Desde allí, según la hipótesis policial, inducían a los usuarios a instalar aplicaciones o archivos maliciosos.
Una vez instalados, esos programas podrían permitir el control remoto del celular y la realización de operaciones bancarias sin autorización.
La estrategia de la banda se apoya en una reacción muy común de los usuarios: actuar rápido por miedo a perder dinero, cancelar una cuenta o perder una reserva.
¿Qué incautó la Policía?
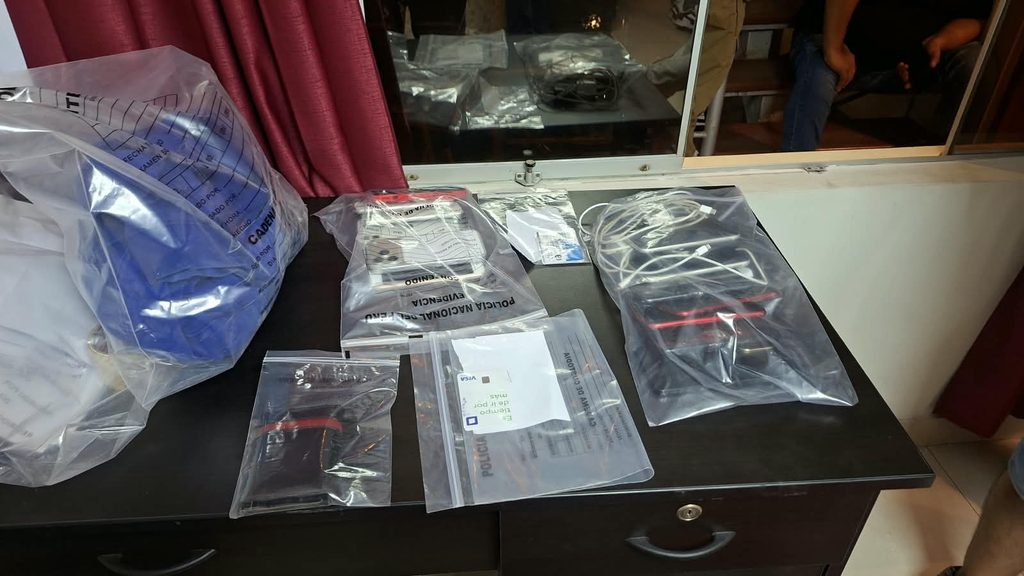
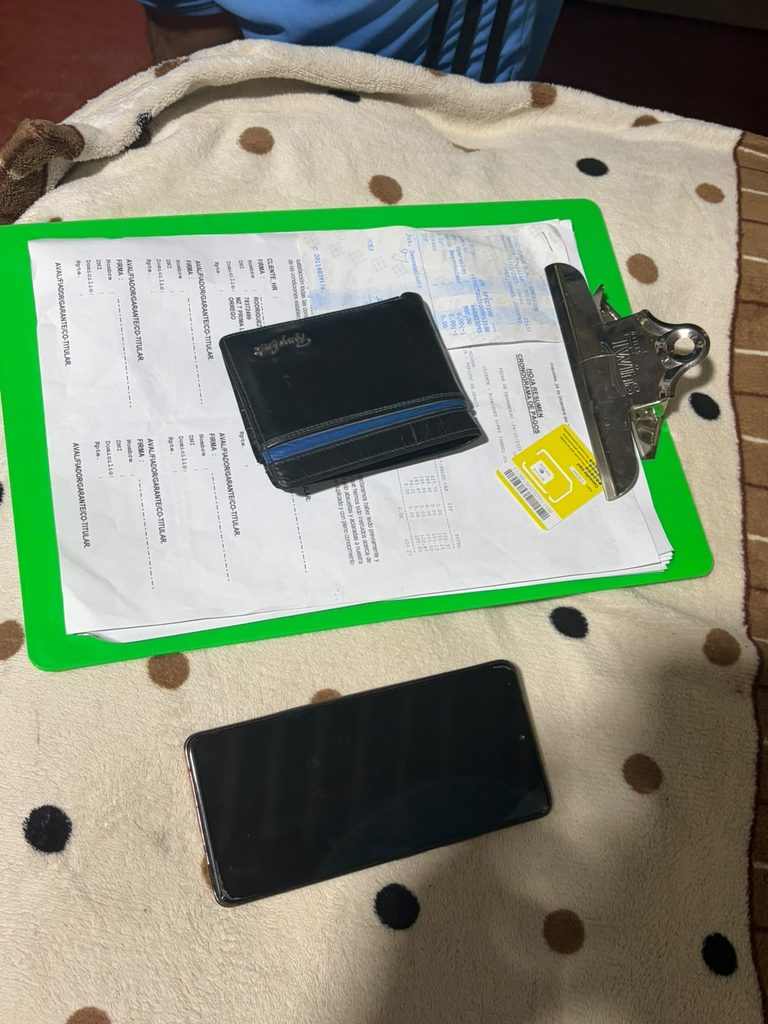
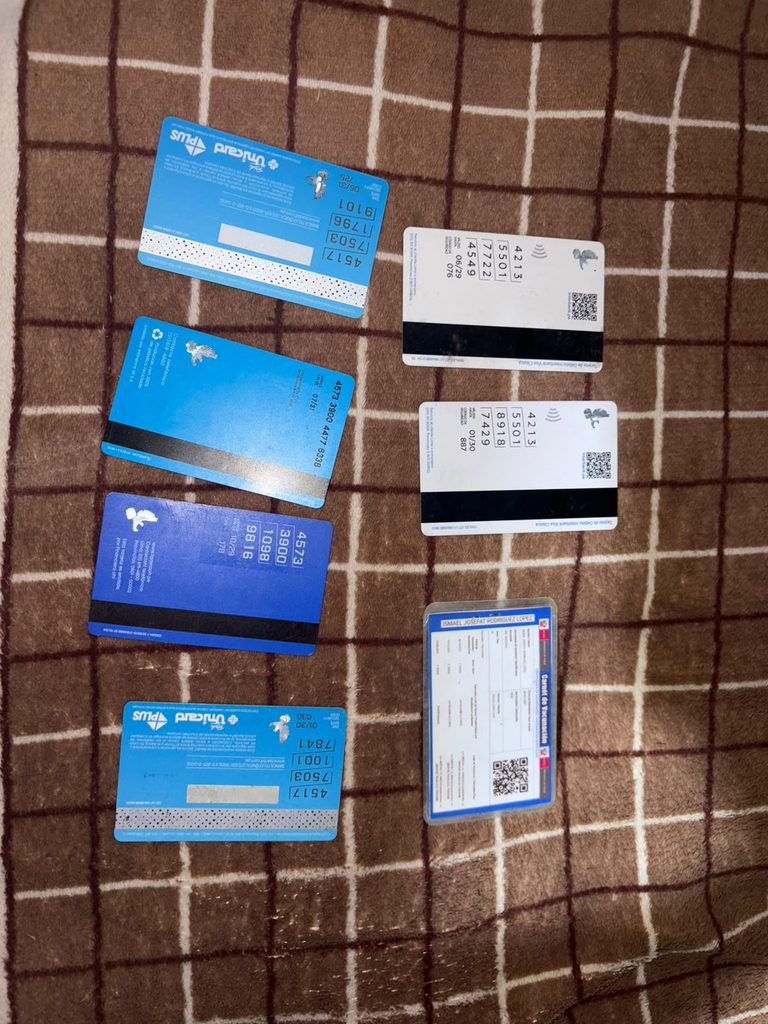
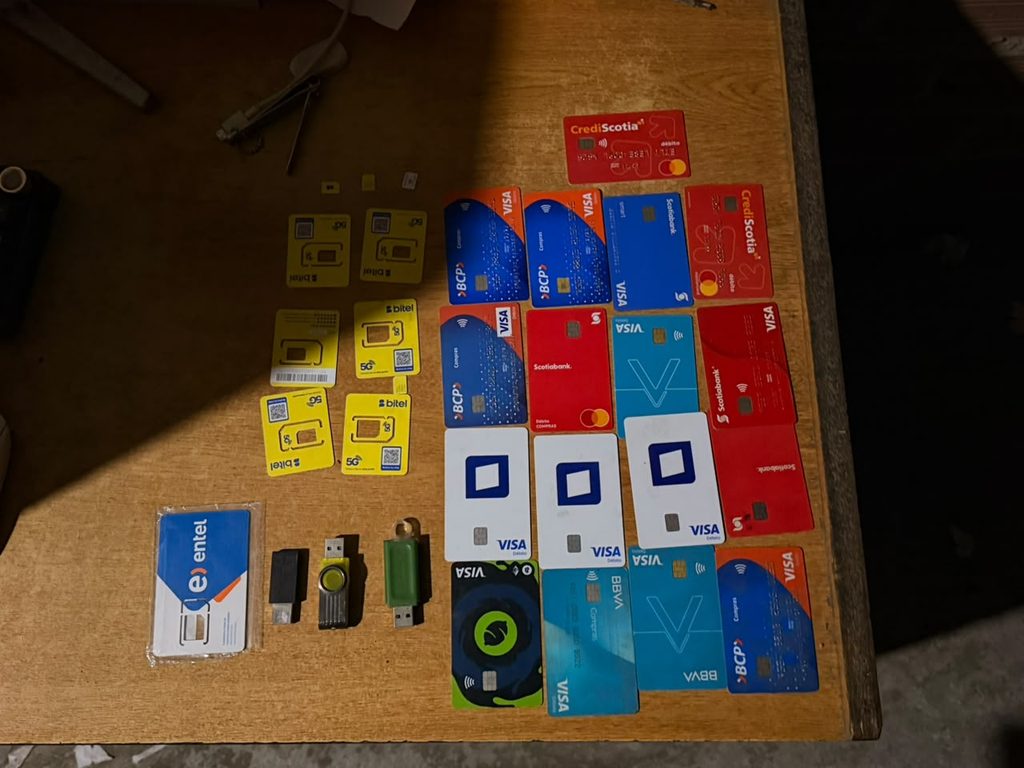
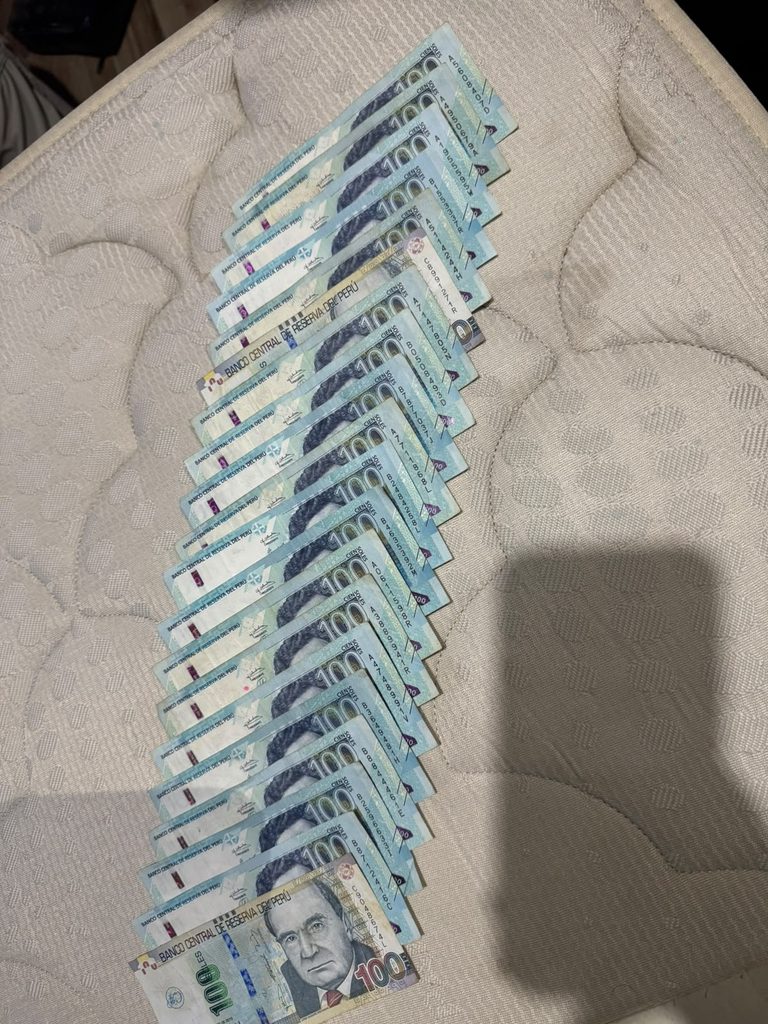
Durante las diligencias, la DIRINCIB incautó:
- 47 teléfonos celulares.
- 75 tarjetas bancarias y de pago.
- Equipos informáticos.
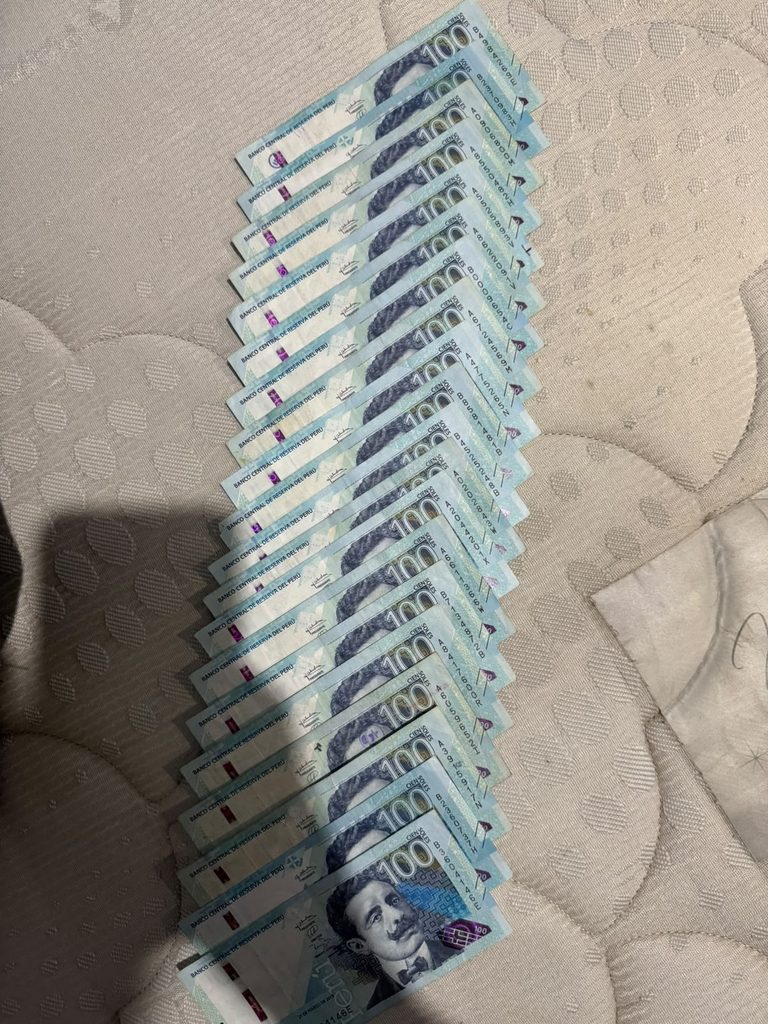
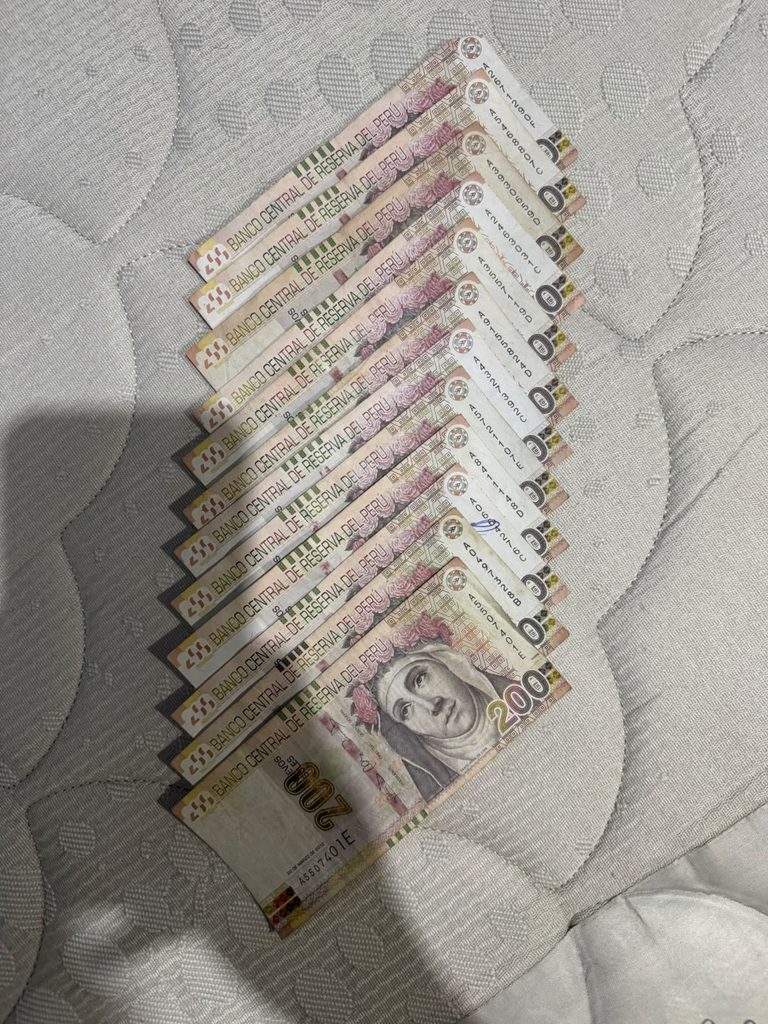
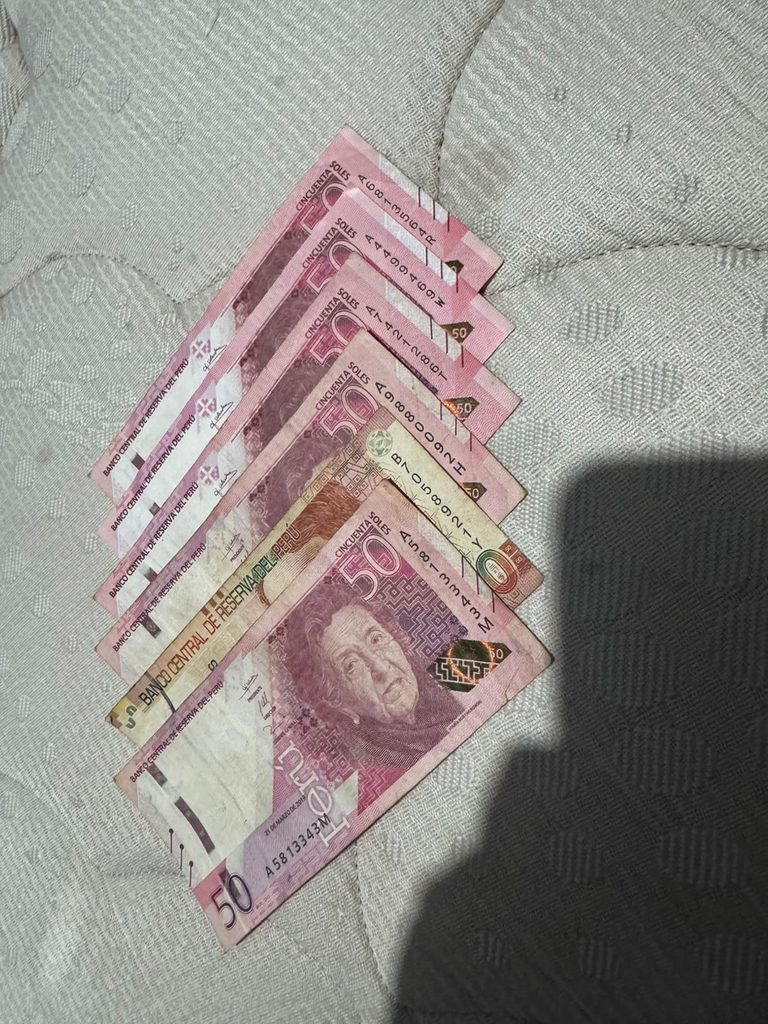
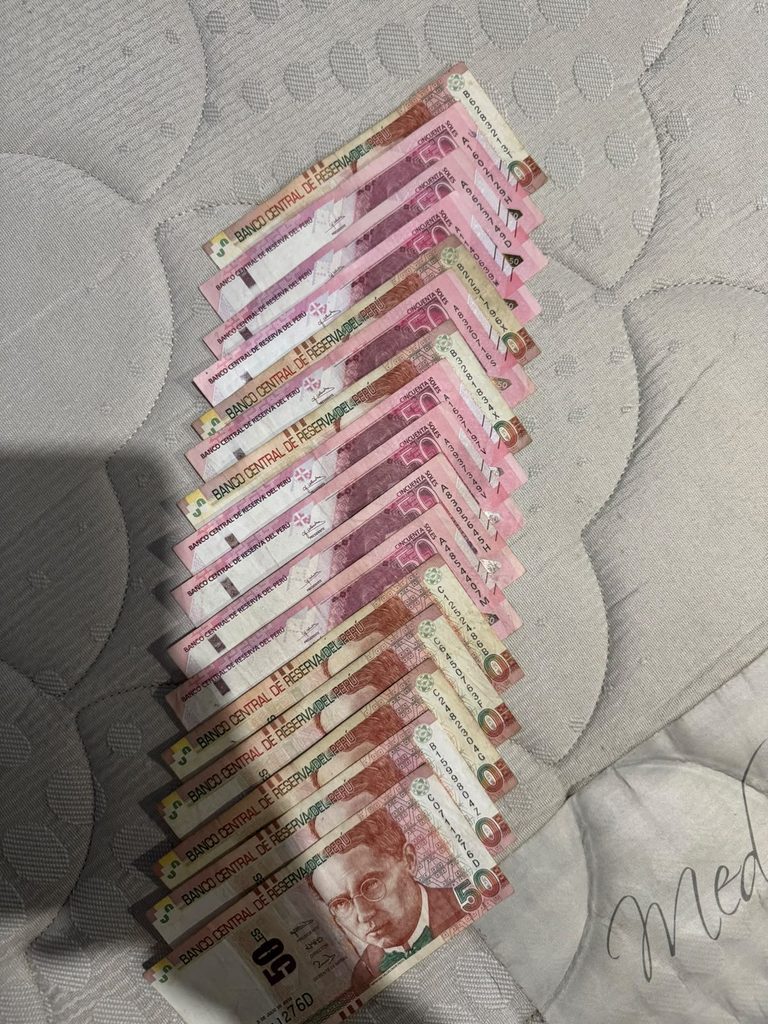
- S/ 24 050 en efectivo.
- US$ 30 en efectivo.
¿Quiénes fueron detenidos?
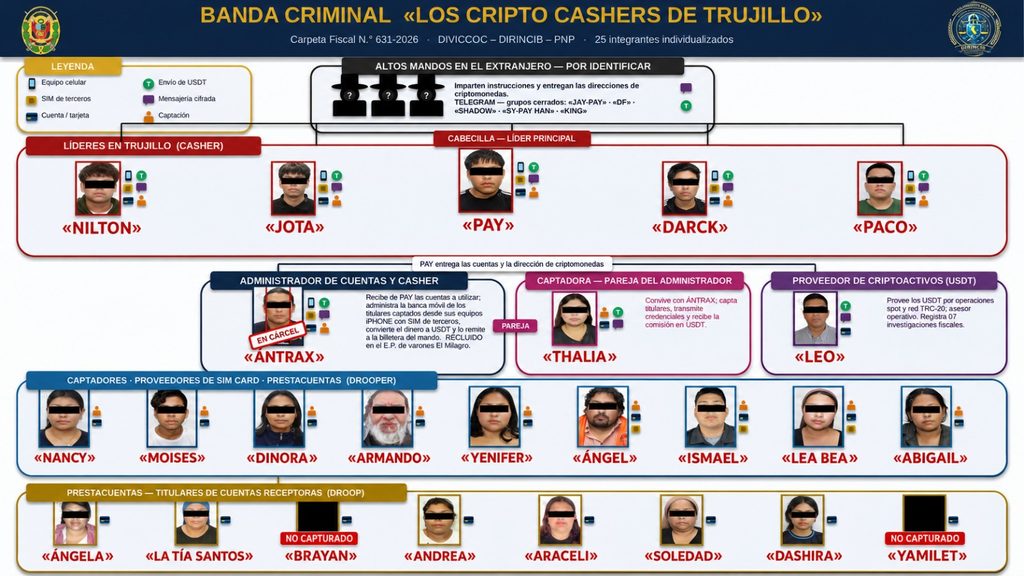
Según reveló la PNP, estos son los detenidos: Anllelo Villanueva, alias Pay; Nilton Gamboa, alias Nilton; Franklin Gamboa, alias Jota; Juan Ninanquispe, alias Dark; Jheampool Velásquez, alias Paco; Thalía Sosa, alias Thalia; Nancy Villanueva, alias Nancy; Moisés Mauricio, alias Moises; Ismael Rodríguez, alias Ismael.
También fueron detenidos Armando Siccha, Abigail Rodríguez, Yenifer Risabal, Ángel Rodríguez, Lea Rodríguez, Ángela Siccha, Santos Carguachin, Andrea Escajadillo, Araceli Mantilla, Soledad López, Dashnira Siccha y Leonardo Contreras.
Todos tienen la condición de investigados o presuntos integrantes mientras el Ministerio Público desarrolla las diligencias y el Poder Judicial determina, si corresponde, las medidas restrictivas aplicables.
La Policía informó que los intervenidos son investigados por la presunta comisión de los delitos de banda criminal, fraude informático y estafa agravada.
La alerta: ningún banco debería pedir claves por WhatsApp
La modalidad descrita tiene un método que repiten con frecuencia los estafadores, por lo que la PNP recordó que una entidad formal no debería pedir mediante una llamada o un chat las claves completas, el código token, la contraseña, el PIN o códigos de verificación enviados al celular.
Los delincuentes pueden conocer algunos datos reales de la víctima y utilizar logos, nombres o fotografías institucionales para parecer legítimos. Esa información no confirma que la comunicación sea verdadera.
La Policía recomienda verificar cualquier comunicación a través de los canales oficiales de la entidad. Si una persona recibe una llamada que le exige actuar de inmediato, lo más seguro es cortar la comunicación y contactar al banco o a la aerolínea usando el número que figura en su página oficial, aplicación legítima o tarjeta bancaria.
¿Cómo evitar una estafa por aplicación maliciosa?
Para reducir el riesgo de fraude informático, los usuarios deben:
- No instalar aplicaciones enviadas por WhatsApp, mensajes de texto, correo electrónico o redes sociales.
- Descargar aplicaciones únicamente desde las tiendas oficiales y revisar el nombre del desarrollador.
- No otorgar permisos de accesibilidad, control remoto, lectura de mensajes o administración del dispositivo a programas desconocidos.
- No compartir claves, contraseñas, códigos token ni códigos de verificación.
- Evitar ingresar a enlaces enviados por contactos no verificados.
- Activar la autenticación de dos factores en las cuentas bancarias y correos electrónicos.
- Mantener actualizado el sistema operativo y el antivirus del celular.
- Revisar con frecuencia los movimientos de las cuentas y tarjetas.
- Configurar alertas para cada transferencia, compra o retiro.
- Contactar inmediatamente al banco si se instaló una aplicación sospechosa o se compartieron datos.
- El banco nunca debe ser contactado desde el enlace que envió el supuesto asesor. La víctima debe buscar el canal oficial por su propia cuenta.
¿Qué hacer si ya se instaló una aplicación sospechosa?
La primera medida es cortar la comunicación con el supuesto asesor y apagar o desconectar el equipo de internet si la aplicación parece tener control remoto.
Luego, desde otro dispositivo seguro, se debe contactar al banco para bloquear tarjetas, cuentas y canales digitales.
También es recomendable cambiar las contraseñas, cerrar sesiones activas y revisar si se modificaron el correo, el número de teléfono o los dispositivos autorizados.
Si hubo una transferencia no reconocida, la víctima debe solicitar al banco el registro de la operación y presentar la denuncia ante la Policía y el Ministerio Público.
No se debe borrar apresuradamente toda la información del celular si existe una investigación. Capturas de pantalla, números telefónicos, chats, comprobantes, enlaces y nombres de las aplicaciones pueden ayudar a reconstruir la ruta del fraude.
La información debe conservarse sin reenviar archivos maliciosos ni continuar interactuando con los responsables.
El operativo se desarrolló en Trujillo y Lima porque estas redes pueden distribuir sus funciones entre varias ciudades. Una persona contacta a la víctima, otra administra cuentas o tarjetas y otra retira o transfiere el dinero.
La tecnología permite que el delincuente esté lejos del lugar donde se encuentra el afectado.
La investigación policial todavía debe establecer el alcance económico de la presunta organización, el número de víctimas y el papel específico que habría cumplido cada intervenido. Esos aspectos no pueden darse por acreditados únicamente con la detención.
Mientras avanzan las pesquisas, la principal advertencia para los usuarios es sencilla: una llamada urgente no obliga a entregar información ni a instalar un programa. La verificación debe hacerse por un canal oficial y desde cero.
En el fraude digital, unos segundos de pausa pueden impedir que una conversación termine convirtiéndose en una transferencia bancaria.