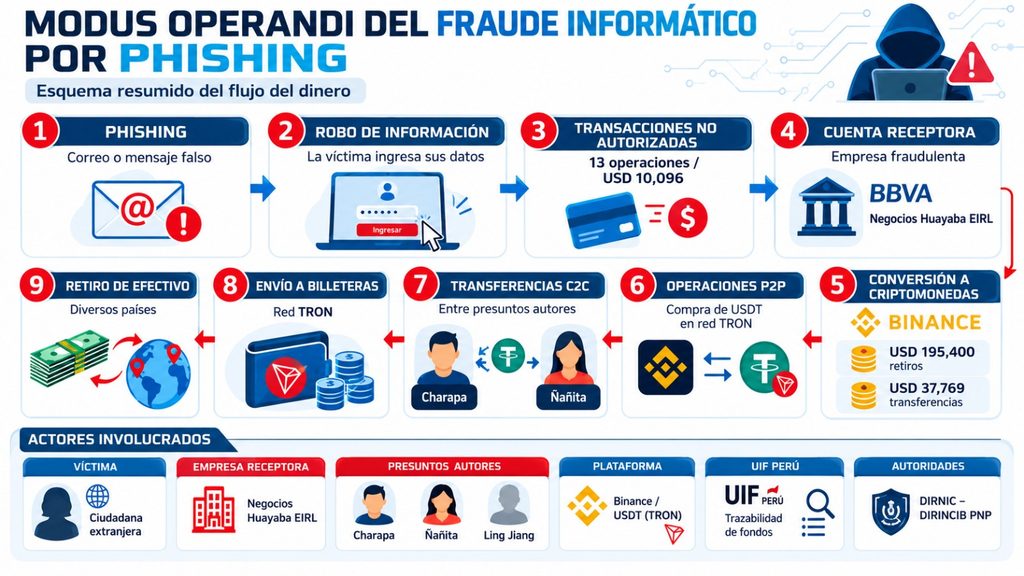
Nueve pasos separan un correo falso de un retiro de dinero efectivo. Ese es el método que, según un esquema gráfico de un caso presentado por la Policía Nacional del Perú (PNP), recorrió el dinero de una ciudadana extranjera hasta llegar a una red de fraude informático con cuentas en Lima.
Empieza con un mensaje que aparenta venir de un banco y termina, nueve pasos después, en billetes retirados en distintos países. En el medio hay una empresa, una plataforma de criptomonedas, una moneda digital atada al dólar y dos alias que coinciden con los de las dos personas detenidas el 30 de octubre, en Lima y Callao.
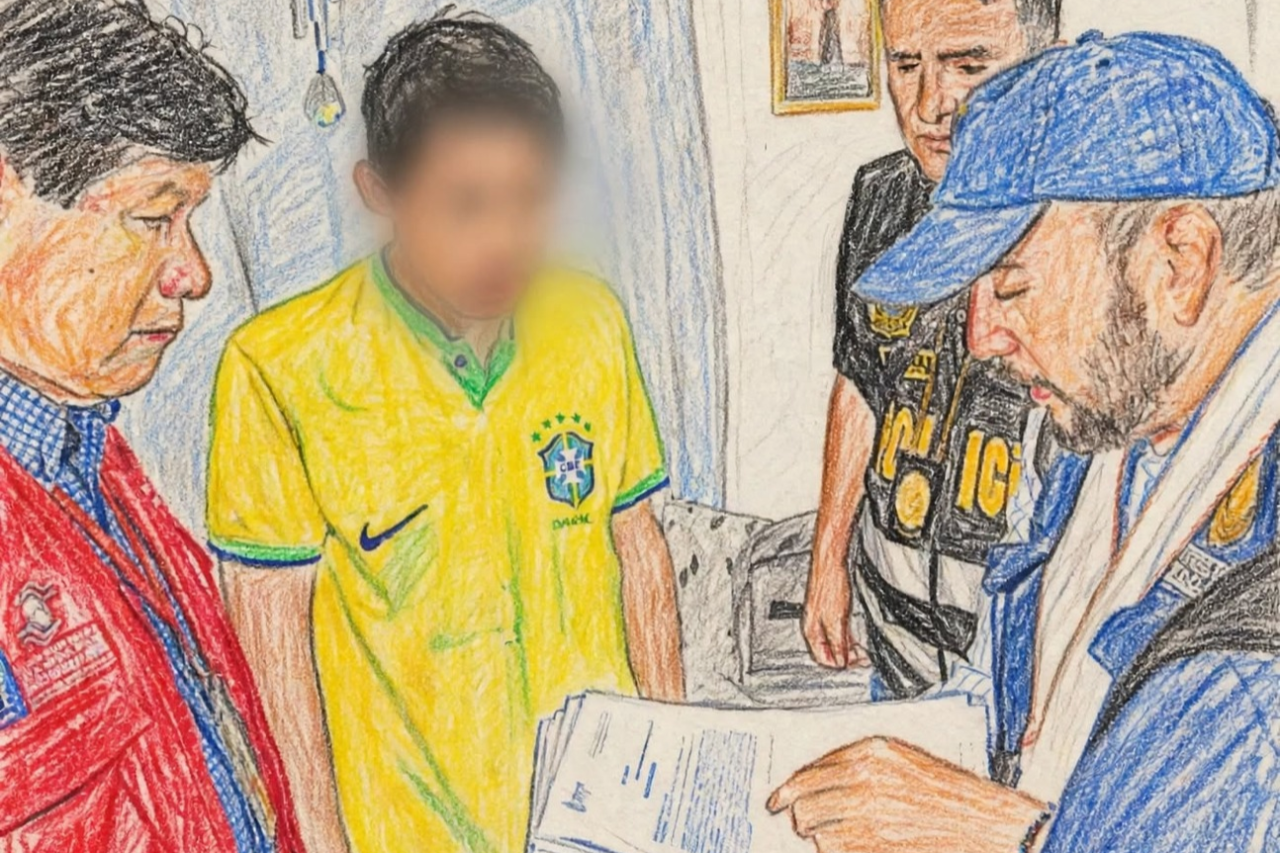
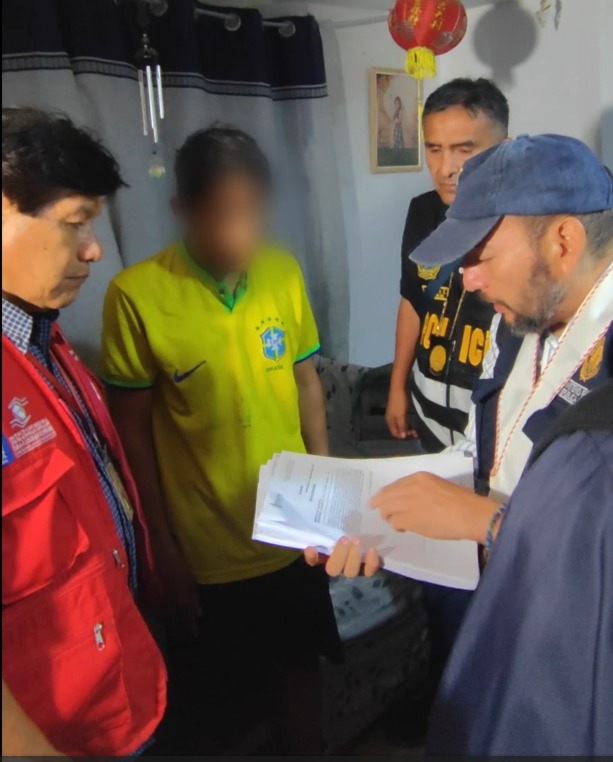
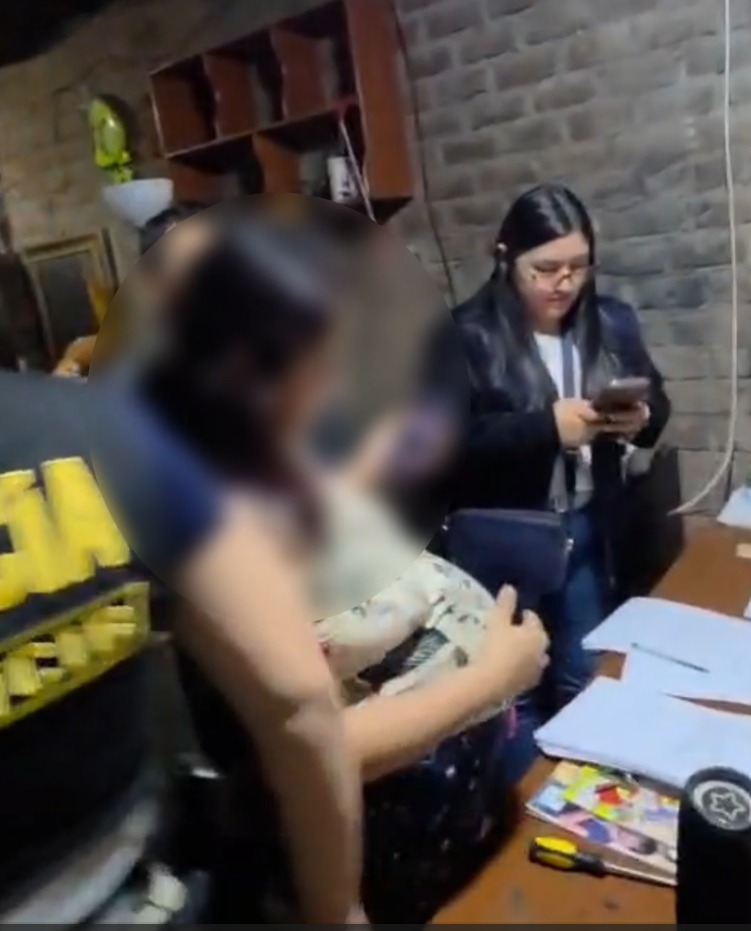
La Dirección de Investigación de Cibercrimen (Dirincib) de la PNP reconstruyó ese recorrido siguiendo la ruta del dinero. La madrugada del 30 de octubre de 2026 ejecutó cuatro allanamientos simultáneos en Lima y Callao y logró la detención preliminar de Miguel Apagüeño (44), alias Charapa, y Sharon Ventura (27), alias Ñañita, señalados como presuntos integrantes de la banda Los Cyber Fake del Oriente.
El esquema permite ver, etapa por etapa, cómo habría funcionado la maquinaria.
Cuidado con estos 9 pasos del fraude digital
- Mensaje falso: un correo, mensaje de texto o comunicación que aparenta venir de un banco, una empresa o un servicio conocido. Puede avisar de una supuesta operación irregular, de un problema con la cuenta o de la necesidad de actualizar datos. Busca generar confianza o preocupación para que la víctima entre a un enlace fraudulento.
- Robo de datos personales y bancarios: la víctima ingresa sus datos en una página que imita a la plataforma legítima. Así los responsables obtienen usuarios, contraseñas u otros datos de acceso para intentar entrar a sus cuentas y operar sin su autorización.
- Operaciones no autorizadas: con esos datos se hacen movimientos desde las cuentas comprometidas. En el caso de la ciudadana moldava que fue víctima de este tipo de fraude, el esquema registra 13 operaciones por US$ 10,096, el punto de partida del recorrido. La PNP precisa que fueron cobros con Apple Pay en abril de 2024.
- Cuenta receptora: El dinero sale de la cuenta de la víctima y llega a una cuenta que el esquema identifica como perteneciente a Negocios Huayaba EIRL, en BBVA. Según el esquema, esa cuenta habría servido para continuar el movimiento de los fondos.
- Conversión a USDT (criptomonedas): El esquema vincula operaciones con Binance y la conversión de fondos a USDT, una criptomoneda estable que busca mantener la paridad con el dólar. Consigna US$ 195,400 en retiros y US$ 37,769 en transferencias, sin precisar el periodo ni cómo se relacionan con las 13 operaciones iniciales.
- Compra entre personas (P2P): Las operaciones P2P permiten comprar o vender criptomonedas directamente entre usuarios, sin pasar por una compraventa convencional dentro de una cuenta bancaria. El esquema señala la compra de USDT (criptomonedas) mediante la red TRON. Si se usan intermediarios o identidades que no corresponden a quienes controlan los fondos, identificar al beneficiario final se vuelve más difícil.
- Transferencias entre alias: Movimientos de USDT entre dos personas identificadas en el esquema con los alias Charapa y Ñañita, denominados C2C. Representarían transferencias entre presuntos participantes. Su finalidad y su relación con el dinero sustraído deben establecerse con los registros financieros y digitales.
- Envío a billeteras digitales: Los fondos se envían a billeteras de criptomonedas que operan en la red TRON. Usar distintas direcciones puede fragmentar el recorrido y obliga a los investigadores a reconstruir cada operación para saber quién controla cada billetera.
- Retiro de efectivo en distintos países: El dinero convertido y transferido regresa al circuito económico como dinero físico. La dispersión geográfica de los retiros añade dificultad, sobre todo cuando hay que coordinar información bancaria y financiera entre distintas jurisdicciones.
Fraude digital: por qué las criptomonedas dificultan seguir el rastro
Las criptomonedas no son fraudulentas por sí mismas. El problema aparece cuando se usan para mover fondos obtenidos de forma ilegal a través de múltiples billeteras, intermediarios y operaciones sucesivas.
En el esquema que expuso la Policía Nacional aparecen USDT, la plataforma Binance y la red TRON: tres piezas que, combinadas con compras entre personas, dispersan el recorrido en muchos tramos pequeños.
La trazabilidad depende de los registros disponibles, de identificar las cuentas involucradas y de la cooperación de las plataformas y las autoridades competentes. Investigar este tipo de operaciones exige combinar información bancaria, registros de transacciones digitales y otros elementos que permitan establecer quién recibió, transfirió o retiró los fondos.
Siete hábitos para que el mensaje falso no se convierta en un fraude
Todo el recorrido anterior depende de que alguien, en la etapa uno, haga clic. Un trujillano con cuenta en cualquier banco nacional está tan expuesto a este engaño como un limeño: los mensajes fraudulentos no distinguen distritos. La prevención empieza antes de ingresar cualquier dato personal o financiero.
Cómo reducir el riesgo de caer en el phishing
- No abras enlaces sospechosos. Evita entrar a páginas recibidas en mensajes inesperados, aunque aparenten venir de un banco o de una entidad conocida.
- Verifica el remitente. Revisa con cuidado la dirección de correo o el número desde el que llega el mensaje.
- Entra directamente a la página oficial. Usa la aplicación bancaria o escribe tú mismo la dirección web de la entidad.
- No compartas contraseñas ni códigos de seguridad. Nadie legítimo los solicita por mensaje o llamada.
- Activa la autenticación de dos factores en tus cuentas para sumar una barrera adicional.
- Revisa tus movimientos bancarios. Detecta a tiempo operaciones que no hiciste.
- Llama al banco de inmediato ante una operación sospechosa: pide el bloqueo de los canales comprometidos y reporta el movimiento.
Un fraude financiero puede empezar con un mensaje aparentemente inofensivo y continuar a través de una cadena de operaciones difíciles de seguir.
Cada una de esos nueve pasos para el fraude digital existe porque la primera funcionó. ¿Cuántos mensajes como ese llegaron esta semana a tu celular sin que supieras que podían ser el primer eslabón de una ruta como esta?
Más noticias:
La buena y mala pepa: Arturo Fernández, el Loco de Moche
– Revisa la información aquí.